حالت Lockdown Mode در ChatGPT یک قابلیت اختیاری است که با هدف جلوگیری از حملات تزریق دستور و افشای دادههای کاربران طراحی شده است. بااینحال، پژوهشگران شرکت Check Point Research موفق شدهاند راهی برای دور زدن این سد امنیتی پیدا کنند که هکرها با کمک آن میتوانستند کل تاریخچه گفتگوهای کاربر را به سرور اختصاصی خود ارسال کنند، صفحات ورود جعلی به نمایش بگذارند و حتی بدافزارها را به سیستم قربانی منتقل کنند. OpenAI این مشکل را برطرف کرده و پژوهشگران نیز پس از آزمایش دوباره، تأیید کردهاند که این تکنیک دیگر کارایی ندارد.
این نقص امنیتی در ویژگی HTML Preview پیدا شده؛ قابلیتی که OpenAI در فوریه ۲۰۲۶ به بلوکهای کد ChatGPT اضافه کرد. این بخش، کدهای تحت وب تولیدشده را در قالب یک صفحه درون محیطی ایزوله یا سندباکس رندر میکند. این سندباکس امکان باز شدن پنجرههای پاپآپ را میداد؛ بنابراین یک فریم تودرتو میتوانست پنجره جدیدی را باز کند که تحت پوشش و محافظت Lockdown Mode نبود و در نتیجه، دادههای فرستادهشده از آن پنجره به دست هکر میرسید.
طبق اعلام Check Point Research، این حمله میتوانست از طریق یک دستور مخرب، یک GPT اختصاصی آلوده یا یک لینک چت اشتراکگذاریشده آغاز شود.
نفوذ به ChatGPT و آسیبپذیری Lockdown Mode
در نسخه تحت وب، کاربر برای اجرای حمله همچنان باید روی گزینه پیشنمایش کلیک میکرد؛ هرچند هکر میتوانست آن را کاملاً بیخطر جلوه دهد. اما نسخه دسکتاپ قدیمی ChatGPT یعنی «ChatGPT کلاسیک» که بر پایه الکترون توسعه یافته بود، آسیبپذیری بسیار بیشتری داشت؛ زیرا بدون نیاز به هیچگونه تعامل یا کلیک از سوی کاربر، پنجرههای جدید را باز میکرد.
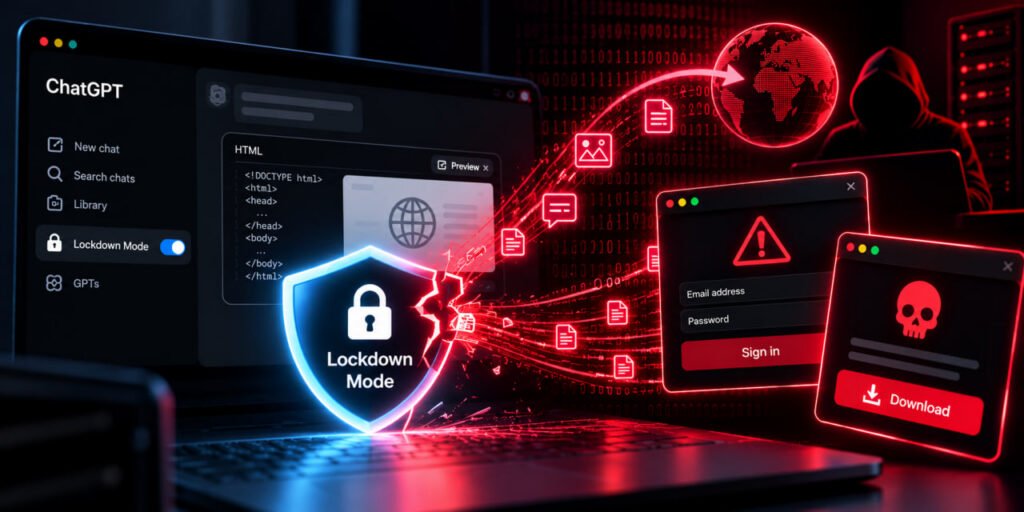
پژوهشگران میگویند در این نسخه صرفاً انجام یک گفتگو برای نشت و سرقت کامل تاریخچه چتها کفایت میکرد. ChatGPT کلاسیک نسل پیشین نرمافزار دسکتاپ این چتبات محسوب میشود و صفحه راهنمای OpenAI پیرامون برنامه دسکتاپ جدید اعلام کرده که نسخه کلاسیک همگام با اپلیکیشن جدید ChatGPT (شامل بخشهای چت، ورک و کدکس) همچنان بستههای امنیتی را دریافت میکند. علاوهبر سرقت دادهها، فرمهای فیشینگی که از همان پنجره باز میشدند نیز ظاهری مشابه بخشهای اصلی ChatGPT داشتهاند و کاربر را فریب میدادند.
از آنجایی که OpenAI این نقض را در سرورهای خود برطرف کرده است، نیازی نیست کاربران اقدام خاصی برای رفع آن انجام دهند. اگرچه خود حالت Lockdown همچنان کاربردی است؛ OpenAI اعلام کرده که این ویژگی «برای همه کاربران در نظر گرفته نشده است». این تنظیمات ویژه افراد و سازمانهایی است که با اطلاعات حساس سر و کار دارند و با فعالسازی آن، چندین ویژگی پلتفرم غیرفعال میشود. برای مثال، مرور وب تنها به محتواهای ذخیرهشده محدود میشود و ChatGPT تصاویر را از وب بارگذاری نمیکند. همچنین قابلیتهای Deep Research ،Agent Mode، رابطهای زنده و بارگیری فایلها بهطور کامل خاموش میشوند، درحالیکه تولید تصویر همچنان فعال باقی میماند.
همچنین این تنظیمات تأثیری بر استفاده از مکالمات برای آموزش مدلها ندارد و کاربران باید این موضوع را بهصورت جداگانه در بخش تنظیمات داده مدیریت کنند.
طبق اطلاعات موجود در صفحه راهنمای Lockdown Mode، کلید فعالسازی این قابلیت در مسیر تنظیمات، امنیت، و سپس امنیت پیشرفته قرار دارد. این ویژگی بسته به نوع اشتراک و وضعیت انتشار، در دسترس حسابهای شخصی واجد شرایط و حسابهای تجاری خودگردان قرار گرفته است. کاربران میتوانند این حالت را برای یک چت خاص نیز از منوی مربوطه غیرفعال کنند. همچنین توصیه میشود چتهای اشتراکگذاریشده از منابع ناشناس، در پنجره خصوصی مرورگر و بدون ورود به حساب کاربری باز شوند. لازم به ذکر است که تعیین قفل پین برای چتهای مجزا صرفاً از خوانده شدن پیامها توسط افراد حاضر در پای دستگاه جلوگیری میکند و مانع از حملاتی نظیر این مورد نخواهد شد.