افزایش سرعت پیشرفت در حوزه کامپیوترها و رایانش کوانتومی، تهدیدی جدی برای ابزارهای رمزنگاری کلاسیک محسوب میشود؛ درحالیکه بسیاری از شرکتها و سازمانها برای مقابله با تهدیدات کوانتومی آماده نیستند.
رمزنگاری در آستانه تحولی بزرگ؛ چرا شرکتها باید از امروز آماده شوند؟
رایانش کوانتومی سالهاست که ذهن متخصصان امنیتی را درگیر کرده است؛ اما اغلب آنها تصور میکردند این فناوری هنوز چندان نزدیک نیست و نیازی به تعریف استانداردهای امنیتی متناسب با آن وجود ندارد. اکنون موسسه گارتنر در گزارشی جدید پیشبینی کرده است که تا سال ۲۰۳۰، پیشرفتهای حوزه رایانش کوانتومی میتواند روشهای رایج رمزنگاری نامتقارن (رمزنگاری کلید عمومی) را ناایمن کند و بسیاری از ابزارهای فعلی را بلااستفاده سازد. تغییر سیستمهای مبتنیبر رمزنگاری نامتقارن نیز کار چندان سادهای نیست؛ زیرا لایههای متعددی از جمله نرمافزار، زیرساخت و پروتکلهای احراز باید بهصورت همزمان تغییر کنند.
درحالحاضر، اغلب سازمانها آمادگی لازم برای مقابله با خطرات رایانش کوانتومی را ندارند. شرکتهای گوگل، آمازون و IBM از پیشگامان پیشرفت در حوزه پردازش کوانتومی بهشمار میروند و نقشه راه خود را با تمرکز بر اصلاح محاسبات، افزایش دقت رایانههای کوانتومی و بهبود پایداری کیوبیتها منتشر کردهاند.
وجه مشترک این نقشههای راه، کوتاهتر شدن فاصله زمانی میان پیشرفتهای محسوس و جدید در مقایسه با گذشته است. مؤسسه گارتنر تخمین میزند که ۶۱ درصد از سازمانها و نهادها در سراسر جهان، شناخت درست و دقیقی از روشها و ابزارهای رمزنگاری مورد استفاده در سیستمهای خود ندارند؛ مسئلهای که میتواند مقابله با تهدیدات کوانتومی را دشوارتر کند.
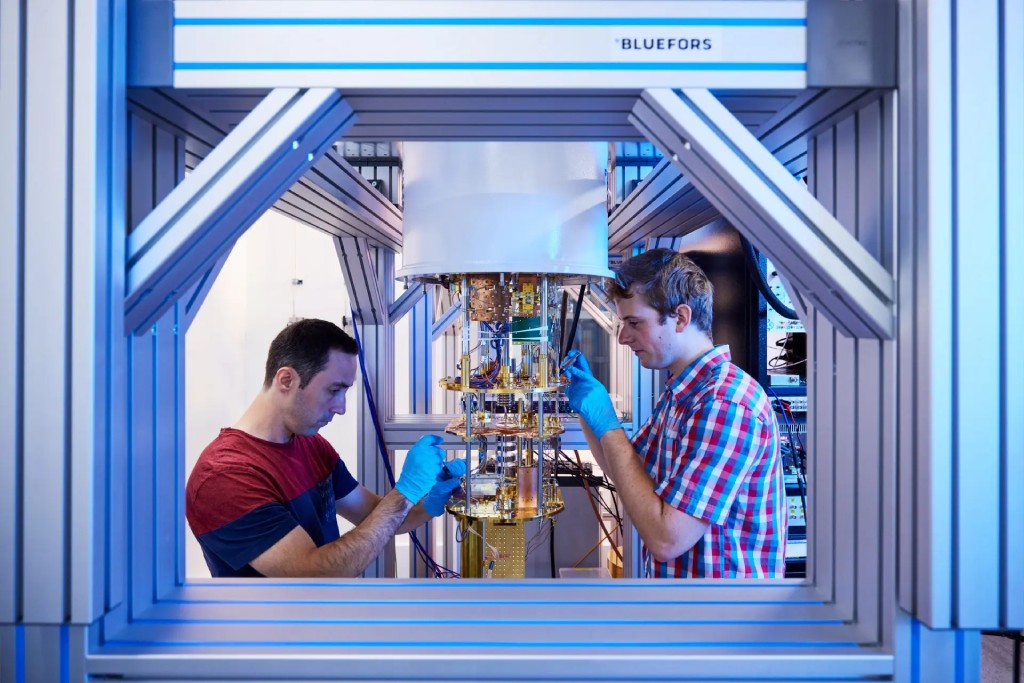
حملات مرتبط با تهدیدات کوانتومی از سالهای اخیر آغاز شدهاند و مهاجمان برای انجام آنها لزوماً به رایانههای کوانتومی نیاز ندارند. بسیاری از این مهاجمان به دولتها وابستهاند و بهدلیل دسترسی به منابع کافی، میتوانند حجم عظیمی از دادهها را بهسرقت ببرند. سپس کافی است منتظر بمانند تا رایانش کوانتومی در آینده امکان رمزگشایی از این اطلاعات را فراهم کند. اسناد دولتی، پروندههای سلامت شهروندان، قراردادهای حقوقی و مدارک هویتی از جمله اطلاعاتی هستند که برای مدت طولانی اهمیت خود را حفظ میکنند و گذشت پنج سال نیز تأثیر چندانی بر ارزش آنها نخواهد گذاشت.
طراحی الگوریتمهای امنیتی جدید ممکن است راهحلی ساده برای مقابله با تهدیدات کوانتومی بهنظر برسد. برای مثال، میتوان استانداردهایی با کلیدهای طولانیتر ایجاد کرد که شکستن آنها حتی با رایانههای کوانتومی نیز به زمان زیادی نیاز داشته باشد. بااینحال، باید توجه داشت که سرعت پیشرفت رایانش کوانتومی ممکن است با پیشبینیهای فعلی تفاوت چشمگیری داشته باشد. در نتیجه، استانداردهایی که امروز ایمن بهشمار میروند، ممکن است در آینده به حفرههای امنیتی تبدیل شوند. به همین دلیل، طراحی سیستمهایی که بدون نیاز به تغییر ساختار کلی، قابلیت بهروزرسانی سریع داشته باشند، اهمیت بیشتری از اتکا به الگوریتمهای ثابت پیدا میکند.
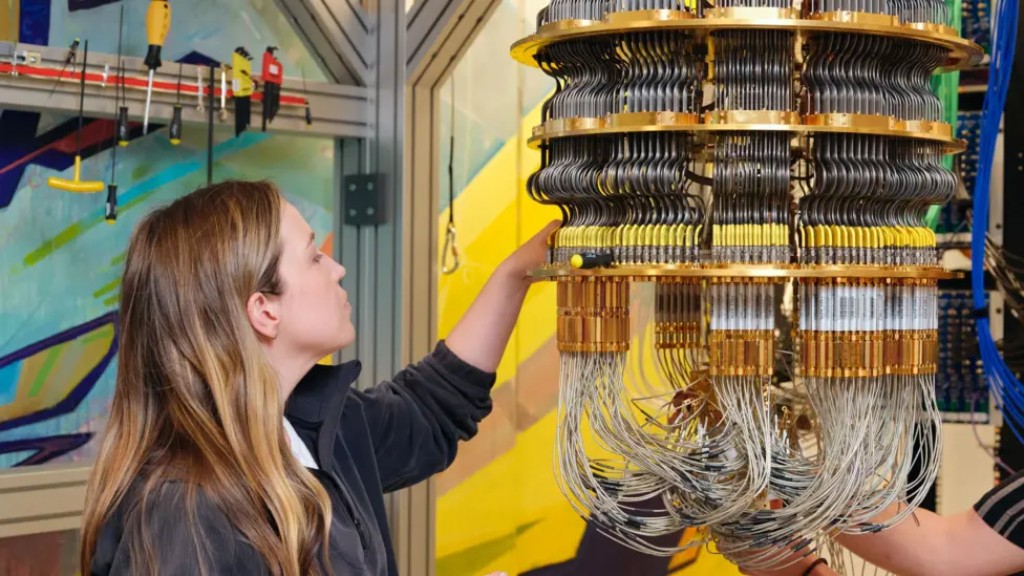
درحالحاضر، شرکتهای بزرگ روی ساخت سیستمهای امنیتی انعطافپذیری تمرکز دارند که امکان تغییر سریع الگوریتمها، کلیدها و پروتکلها را فراهم کنند و بدون نیاز به تغییرات اساسی، بهروزرسانی شوند. چنین سیستمهایی نهتنها میتوانند به مقابله با حملات کوانتومی کمک کنند، بلکه مشکل دیرینه رمزنگاری، یعنی انعطافپذیری محدود، را نیز هدف قرار میدهند. روشهای رمزنگاری هیبرید، ترکیبی از سازوکارهای کلاسیک و پساکوانتومی هستند. این روشها نیز ممکن است در آینده به بهروزرسانی نیاز داشته باشند؛ بنابراین، انعطافپذیری سیستمها برای مقابله با تهدیدات در حال تغییر اهمیت زیادی دارد.