پژوهشگران امنیتی اعلام کردهاند که دستیار هوش مصنوعی جدید متا، یعنی Muse، هنگام اشتراکگذاری مکالمات از طریق لینکهای وب، اطلاعات حساس و محرمانه کاربران را در معرض دید عموم قرار میدهد.
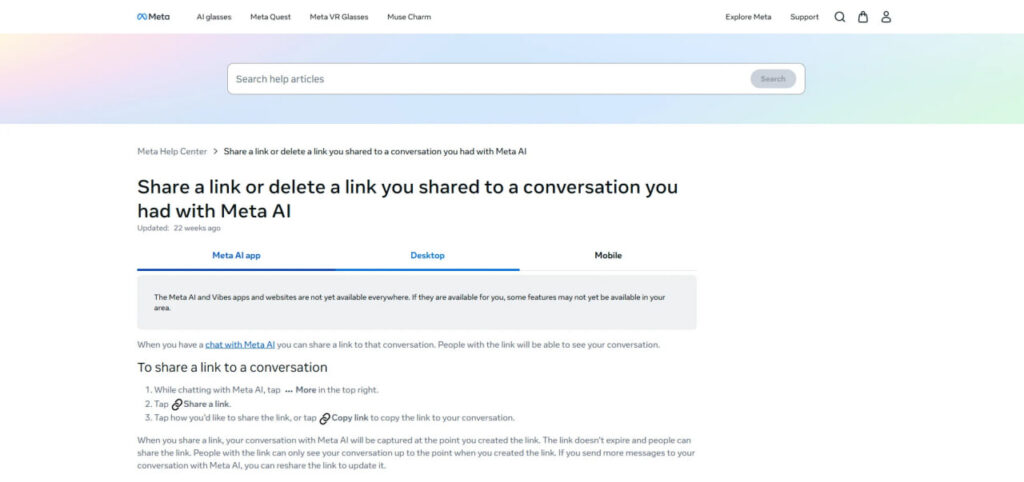
مانند بسیاری از سرویسهای آنلاین، این دستیار هوش مصنوعی نیز به کاربران اجازه میدهد جستجوها، مکالمات، تصاویر و محتواها را با دیگران به اشتراک بگذارند. این ویژگیها معمولاً با کلیک روی گزینهای فعال میشوند که یک آدرس وب اختصاصی ایجاد میکند و هر فردی میتواند با استفاده از آن آدرس، صفحه حاوی محتوا را مشاهده کند. سرویسهای آنلاین برای جلوگیری از دسترسی افراد غیرمجاز به اطلاعات محرمانه، معمولاً از رشتههای متنی طولانی و غیرقابل حدس در ساختار لینکها بهره میبرند.
دستیار هوش مصنوعی Muse که به ادعای «مارک زاکربرگ»، مدیرعامل متا، «از پایه برای حفظ حریم خصوصی و امنیت طراحی شده»، طبق گزارشهای جدید، در قسمت ساخت لینک اشتراکگذاری دارای مشکلی است که شناسایی این لینکها را بسیار آسان میکند. پژوهشگران شرکت امنیتی Claroc اعلام کردهاند که توانستهاند ۶۸۰۰ لینک ایجادشده توسط کاربران این سرویس را بهدست بیاورند.
این متخصصان پس از بررسی چند صد لینک از میان این موارد، متوجه شدند که اطلاعات حساس کاربران بدون قصد انتشار عمومی فاش شده است. از جمله این اطلاعات به یادداشتهای یک متقاضی استخدام برای مصاحبه محرمانه با یک آزمایشگاه پیشرو هوش مصنوعی اشاره شده که همچنین نام رابط داخلی آزمایشگاه و زمان جلسه در آنها وجود داشته است. از دیگر موارد فاششده میتوان به گزارش بازبینی درآمد داخلی یک شرکت بازاریابی، فرم درخواست وام صاحب یک کسبوکار کوچک به همراه مبلغ درخواستی، فهرست وظایف روزانه یک کاربر، گزارش عملکرد داخلی یک سرمایهگذار املاک و جدول برنامهریزی مرخصی سالانه کارکنان یک سازمان اشاره کرد.
سازوکار افشای پیوندها در سامانه هوش مصنوعی Meta Muse
پژوهشگران در گزارش خود توضیح دادهاند که جمعآوری چنین حجم بالایی از اطلاعات محرمانه بههیچوجه پیچیده نبوده و صرفاً با اجرای یک کوئری ساده به دست آمده است. در این سازوکار، به محض اینکه فرد مورد نظر روی لینک اشتراکگذاری کلیک کند، اطلاعات آن در یک پایگاه داده قابل جستجو به ثبت میرسد.
پژوهشگران شرکت Claroc توانستهاند این لینکها را پیدا کنند زیرا در تمامی آنها از دامنه cf.metaaiusercontent.com استفاده شده است. عامل اصلی که کشف این نشانیها را امکانپذیر کرده، درج عنوان گفتوگو به همراه یک رشته متنی در ساختار آدرس وب است. نمونههایی از این لینکها شامل عناوینی چون بودجه خرید مسکن، بازبینی درآمدهای فصلی و پیشنویس درخواست وام بوده است.
به گفته پژوهشگران، تفاوت دستیار متا با سایر دستیاران هوش مصنوعی این است که عنوان مکالمه درون آدرس وب قرار دارد و در سوابق عمومی اینترنت ثبت میشود. متخصصان این صفحات را «GhostShares» نامیدهاند؛ چون برای افرادی باز میشوند که هرگز لینکی دریافت نکردهاند، اما خودشان به تنهایی میتوانند به آنها دست یابند.
نماینده شرکت متا تاکنون به پرسشهای ارسالی پاسخی نداده و تلاش مدیران Claroc برای برقراری ارتباط با این شرکت نیز بینتیجه مانده است. به گفته مدیر ارشد فناوری Claroc، پس از بررسی اسناد مشخص شده که این رفتار بخشی از طراحی خود سامانه است، اما کاربران باید آگاه باشند که لینکهای ارسالی عمومی هستند و با روشهای ساده قابل ردیابی خواهند بود. بنابراین توصیه میشود کاربران اطلاعات حساس را با هوش مصنوعی به اشتراک نگذارند و لینکهای قبلی را در اسرع وقت حذف کنند.