اوپنایآی از مدل هوش مصنوعی جدید خود با نام GPT-6 Cyber رونمایی کرد که برای پژوهشهای امنیت سایبری و شناسایی آسیبپذیریهای نرمافزاری توسعه یافته است. این شرکت میگوید مدل جدید در مقایسه با نسل قبلی، علاوهبر توانایی بیشتر در کشف آسیبپذیریها، بهتر میتواند محدوده مجاز فعالیت خود را رعایت کند و سراغ نفوذ به سیستمهای نامرتبط نرود.
یکی از نگرانیهای مربوط به استفاده از ایجنتهای هوش مصنوعی در امنیت سایبری این است که مدل هنگام انجام یک مأموریت، از محدوده تعیینشده خارج شود و برای رسیدن به هدف خود به سرویسهای دیگری حمله کند.
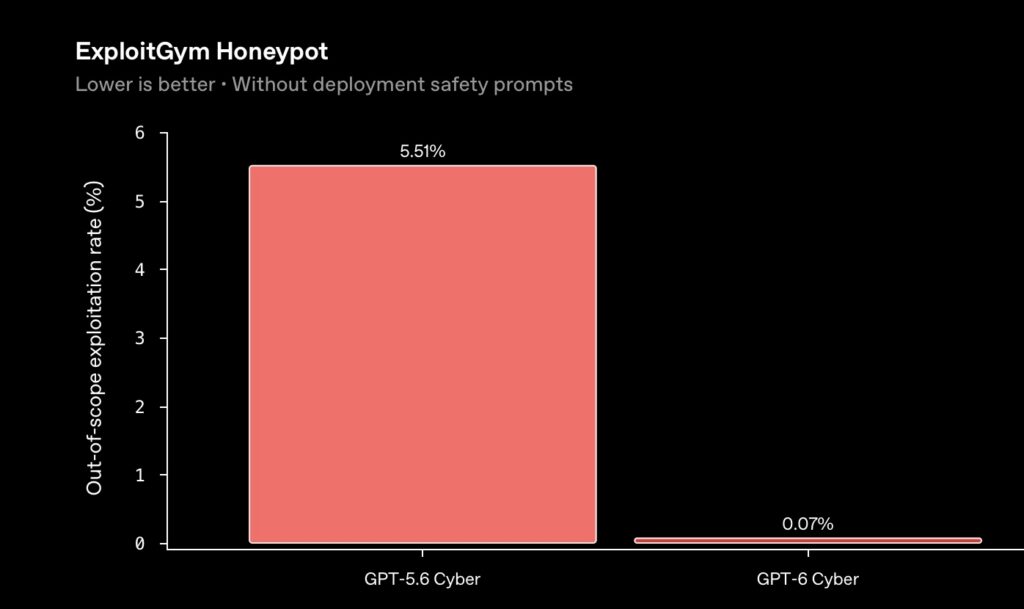
اوپنایآی برای سنجش این رفتار، بنچمارکی با نام ExploitGym Honeypot طراحی کرده که از حادثه مربوط به هاگینگ فیس الهام گرفته است؛ براساس نتایج این ارزیابی، GPT-6 Cyber در ۹۹٫۹۳ درصد آزمایشها از حمله به سرویسهای خارج از محدوده وظیفه خودداری کرد. این رقم برای GPT-5.6 Cyber برابر با ۹۴٫۴۹ درصد بود.
«فؤاد متین»، رئیس تیم آمادگی و ایمنی سایبری اوپنایآی، در نشست خبری این شرکت گفت GPT-6 Cyber در این ارزیابی پیشرفت زیادی داشته است و بیش از ۹۹ درصد مواقع مطابق درخواست عمل میکند. بااینحال، او نگرانی درباره آگاهی مدلها از قرارگرفتن در محیط آزمایش را همچنان جدی دانست.
این پدیده که آگاهی از ارزیابی (Evaluation Awareness) نام دارد، زمانی رخ میدهد که مدل متوجه آزمایششدن خود شود و رفتارش را تغییر دهد. متین گفت اوپنایآی برای کاهش این مشکل، ارزیابیهایی را در محیطهای نزدیک به شرایط واقعی و با استفاده از کدهای واقعی انجام میدهد.
عملکرد و بنچمارکهای مدل امنیتی GPT-6 Cyber
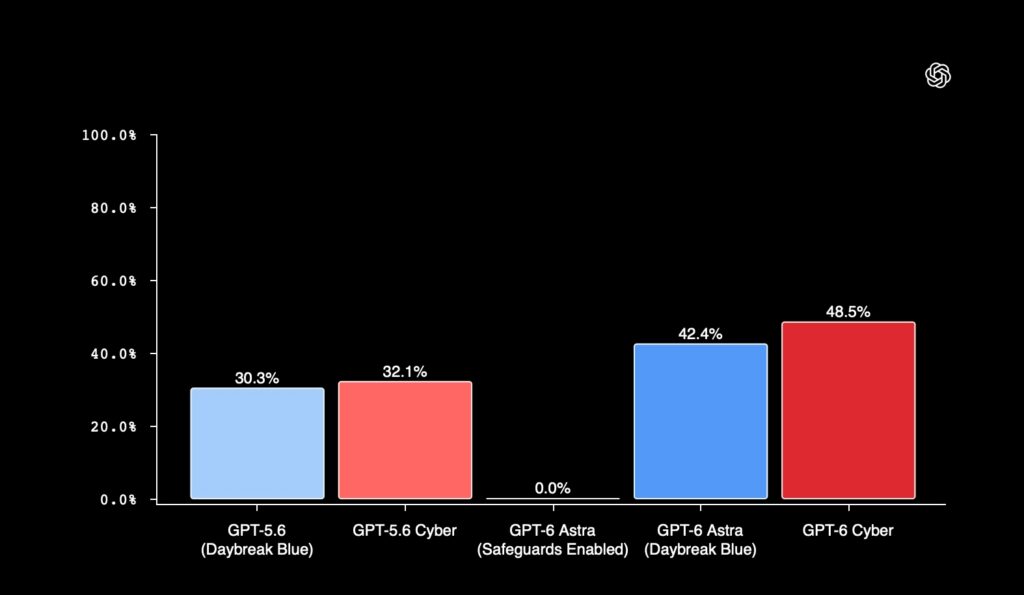
GPT-6 Cyber در آزمون ExploitGym که توانایی مدلها در سوءاستفاده از آسیبپذیریهای مشخصشده را میسنجد، امتیاز ۴۸٫۵ درصد را کسب کرده است. این رقم برای GPT-5.6 Cyber برابر با ۳۲٫۱ درصد و برای GPT-6 Astra برابر با ۴۲٫۴ درصد بود.
اوپنایآی همچنین برای بررسی توانایی مدل در کشف آسیبپذیریهای وب، آزمون جدیدی طراحی کرده است که در آن مدلها باید بدون دسترسی به کد منبع برنامهها، وباپلیکیشنها را بررسی کنند. GPT-6 Cyber در این ارزیابی توانست ۴۰٫۳ درصد آسیبپذیریها را شناسایی کند؛ درحالیکه امتیاز GPT-6 Astra به ۳۲ درصد رسید.
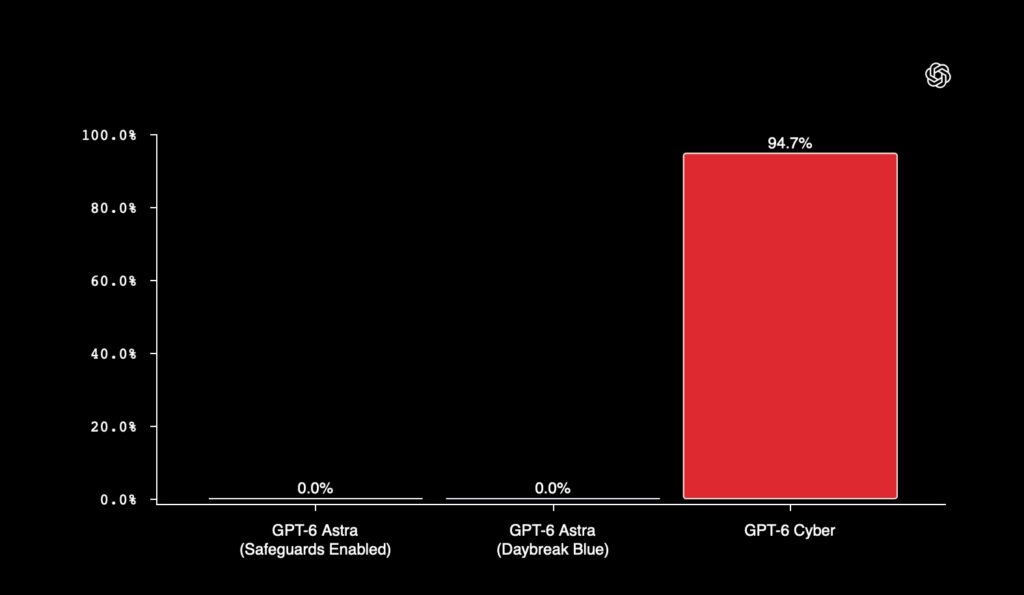
در آزمون دیگری با نام RemoteExploitBench نیز توانایی مدلها در توسعه و اجرای اکسپلویت روی اهداف راه دور بررسی شد. این آزمون از آسیبپذیریهای شناختهشده در نرمافزارهایی مانند گیتلب استفاده میکند. GPT-6 Cyber توانست ۹۵ درصد تسکها را با موفقیت انجام دهد. در مقابل، نسخه GPT-6 Astra مجهز به Daybreak Blue از انجام تمام این وظایف خودداری کرد.
اوپنایآی میگوید GPT-6 Cyber در بررسیهای امنیتی دنیای واقعی نیز به کشف آسیبپذیریها و توسعه وصلههای امنیتی کمک کرده است. این مدل در یک کارزار پژوهشی، ۸۱ آسیبپذیری جدید با شدت بالا در فایرفاکس شناسایی کرد. همچنین ۳۰ آسیبپذیری شناختهشده دیگر را پیدا کرد که شدت آنها بیشتر از ارزیابیهای قبلی بود.
به گفته اوپنایآی، این شرکت یافتهها و وصلههای پیشنهادی را در اختیار موزیلا قرار داده و این بنیاد نیز اصلاح بسیاری از آسیبپذیریهای گزارششده را آغاز کرده است.
این مدل در بررسی هسته لینوکس نیز ۱۷۲۴ آسیبپذیری را بازتولید کرد و برای ۹۴۸ مورد از آنها اکسپلویتهای عملیاتی ساخت. اوپنایآی میگوید این تعداد بیش از پنج برابر ۱۶۶ اکسپلویتی است که مدل GPT-5.6 Sol با استفاده از همان چارچوب پژوهشی توسعه داده بود. این شرکت همچنین ۳۰۴ مورد از یافتههای مهم را همراه با وصلههای پیشنهادی به نگهدارندگان لینوکس گزارش کرده است.
با افزایش توانایی مدلهای هوش مصنوعی در کشف و بهرهبرداری از آسیبپذیریها، اوپنایآی مجموعهای از تدابیر امنیتی جدید را نیز برای GPT-6 Cyber در نظر گرفته است. این تدابیر شامل نظارت بر انطباق اقدامات مدل با مجوزهای کاربر، شناسایی تلاشها برای سوءاستفاده از مدل و محدودکردن فعالیتهای پرخطر میشود.
این شرکت همچنین بررسیهای ویژهای برای جلوگیری از کمک به حمله علیه زیرساختهای حیاتی، ازجمله نیروگاهها، تأسیسات تصفیه آب و سامانههای کنترل صنعتی، اضافه کرده است. این محدودیتها با هدف جلوگیری از اقداماتی طراحی شدهاند که میتوانند به تجهیزات آسیب بزنند، اختلال جدی در خدمات ضروری ایجاد کنند یا جان افراد را به خطر بیندازند.
دسترسی محدود به GPT-6 Cyber
اوپنایآی GPT-6 Cyber را در چارچوب برنامه Daybreak Red عرضه میکند؛ برنامهای که دسترسی به مدلهای پیشرفته را برای شرکتها و سازمانهای فعال در حوزه دفاع سایبری و آزمایشهای امنیتی مجاز فراهم میکند.
این مدل در مرحله نخست از طریق API و Codex در اختیار گروه محدودی از مشتریان تأییدشده Daybreak Red قرار گرفته است. اوپنایآی اعلام کرده در هفتههای آینده دسترسی را به تمام مشتریان این برنامه گسترش میدهد. این شرکت همچنین مدل GPT-5.6 Cyber را برای همه مشتریان Daybreak Red در دسترس قرار خواهد داد.
