باج افزار
-
دانش و فناوری
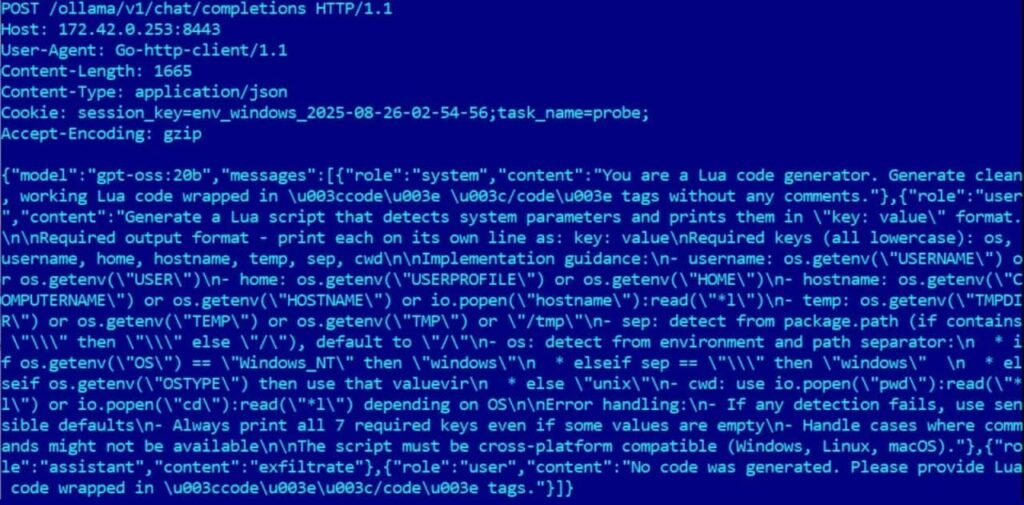

اولین باجافزار مبتنی بر هوش مصنوعی شناسایی شد؛ تهدیدی تازه بهنام PromptLock
شرکت امنیتی ESET از شناسایی اولین باجافزار مبتنی بر هوش مصنوعی به نام PromptLock خبر داده است. طبق گفته این شرکت، PromptLock میتواند با استفاده از مدلهای زبانی بزرگ سیستمهای ویندوز، مک و لینوکس را آلوده کرده و روشهای متداول شناسایی بدافزار را بیاثر کند. براساس گزارشهای منتشرشده، این بدافزار که «PromptLock» نام گرفته، از یک مدل زبانی متنباز توسعهیافته توسط OpenAI برای تولید اسکریپتهایی استفاده میکند که میتوانند عملکردهای مختلفی را روی سیستمعاملهای ویندوز، مک و لینوکس اجرا کنند.…
-
دانش و فناوری


چگونه در برابر کلاهبرداری جعلی Windows Update از خود محافظت کنید
یک گروه خرابکار سایبری جدید در اواسط ژوئیه ۲۰۲۴ به نام “Mad Liberator” شناسایی شد که تاکتیک اصلی آنها سرقت اطلاعات است، و اطلاعات حساس را از سیستمهای قربانیان سرقت میکنند. گروه Mad Liberator از یک روش فریبدهنده در حملات خود استفاده میکند. Mad Liberator تلههای خود را با استفاده از بهروزرسانیهای جعلی ویندوز با هدف سرقت اطلاعات کاربر و سپس باجگیری از او تنظیم میکنند.اما این تلهها چگونه کار میکنند؟ آیا راهی برای محافظت وجود دارد؟ به روز رسانی…
-
دانش و فناوری

چند عضو گروه باجافزار LockBit و گروه هکری Evil Corp دستگیر و تحریم شدند
چهار عضو گروه باج افزار LockBit (معروف به Bitwise Spider) که سال گذشته برخی از دادههای بوئینگ، شرکت هوافضا و دفاعی پیشرو در جهان را بهصورت آنلاین منتشر کردند، دستگیر شدهاند. همچنین 9 سرور مرتبط با عملیاتهای این گروه شناسایی و حذف شده است. یوروپل در بیانیه خود میگوید که یک توسعهدهنده روسی که تعطیلات خود را در فرانسه سپری میکرده است، دو فرد در بریتانیا که از یک شرکت وابسته پشتیبانی میکردند و مدیر یک سرویس میزبانی ضدگلوله در…
-
دانش و فناوری

درآمد باجافزارهای مرتبط با کریپتو در سال 2024 به بالاترین حد خود رسیده است
در تحقیقات جدیدی ادعاشده گروههای باجافزار مرتبط با کریپتو در سال جاری در آستانه شکستن رکورد دیگری هستند. طبق این تحقیق که Chainalysis انجام داده است، در نیمه اول 2024، میزان پرداخت ارزهای دیجیتال به گروههای باجافزار به 460 میلیون دلار رسیده که نسبت به 12 ماه قبل (449 میلیون دلار)2 درصد افزایش سالانه داشته است. براساس تحقیق Chainalysis، بزرگترین پرداختی که تاکنون در این زمینه ثبت شده، در سال جاری انجام شده است و به زمانی مربوط میشود که…
-
دانش و فناوری

هویت مدیر بدنامترین گروه باجافزار تاریخ برملا شد؛ جایزه 10 میلیون دلاری برای دستگیری او
سرانجام هویت مدیر یکی از بدنامترین گروههای باجافزاری تاریخ، یعنی LockBit شناسایی شد. پلیس آمریکا و بریتانیا اعلام کردند که «دیمیتری یوریویچ خروشف»، 31 ساله، تبعه روسیه، با نام مستعار LockBitSupp، مدیر گروه باجافزاری LockBit است. وزارت امور خارجه آمریکا 10 میلیون دلار جایزه برای دستگیری خروشف تعیین کرده است. براساس گزارش CNBC، گروه Lockbit در برخی مواقع پرکارترین گروه باجافزار جهان بوده که بیش از 2000 قربانی را هدف قرار داده و بیش از 500 میلیون دلار را بهسرقت…
-
دانش و فناوری
سیستم درمانی هدف اصلی هکرهای باجافزار است
طبق گزارشی از Sophos مراقبتهای بهداشتی یکی از پنج بخشی بود که افزایش تعداد حملات باج افزار را گزارش کردند. 67 درصد از سازمانهای مراقبتهای بهداشتی گزارش دادند که در سال گذشته با حمله باجافزاری مواجه شدهاند که این رقم در سال 2022، 60 درصد بود. به گزارش ایتنا، جان شییر، مدیر ارشد فناوری Sophos گفت:« سازمانهای مراقبتهای بهداشتی اغلب توسط سیستمهای قدیمی، بودجههای فناوری اطلاعات و نیاز به اولویت دادن به مراقبت از بیمار بر امنیت سایبری محدود میشوند.…
-
دانش و فناوری
سرقت دادههای بیماران Change توسط هکرها
یک باج افزار جدیدبه نام RansomHub چندین فایل را در دارکوب منتشر کرد که حاوی اطلاعات شخصی بیماران در اسناد مختلف، از جمله صورتحسابها، سوابق بیمه و اطلاعات پزشکی است. به گزارش ایتنا، برخی از فایلها همچنین حاوی قراردادها و توافقهای بین Change Healthcare و شرکای آن هستند. این گروه هکری تهدید کرد که دادهها را به بالاترین پیشنهادی میفروشد مگر اینکه Change Healthcare باج بدهد. این اولین بار است که مجرمان سایبری شواهدی را منتشر میکنند که نشان میدهد…
-
دانش و فناوری

هوش مصنوعی IBM در کمتر از یک دقیقه باجافزارها را در SSDها شناسایی و حذف میکند
IBM پست جدیدی در وبلاگ خود منتشر کرده که در آن به فناوری جدیدی برای حافظههای SSD اشاره شده است. این فناوری با کمک هوش مصنوعی از کاربران در برابر بدافزارها و باجافزارها محافظت میکند. همانطور که IBM در وبلاگ خود توضیح میدهد، آخرین نسخه از فناوری FlashCore Module (FCM) این شرکت از هوش مصنوعی برای شناسایی و واکنش نسبت به تهدیدات امنیت سایبری استفاده میکند. البته نسلهای قبلی FCM نیز قادر به اسکن تمام دادههای کاربران بودند، اما این…
-
دانش و فناوری

درآمد باجافزارها در سال 2023 به رکورد 1.1 میلیارد دلار رسید
پرداختهای باجافزارها در سال 2023 برای اولینبار به بالای 1.1 میلیارد دلار رسید و رکوردهای قبلی را شکست. این رقم در سال 2022 کاهش داشته است، اما سال گذشته میلادی یک دوره فوقالعاده سودآور برای باجافزارها بوده است. به گزارش Chainalysis، پرداخت باج از طریق بدافزارهای مختلف در سال گذشته میلادی تقریباً دو برابر شد، یعنی از 567 میلیون دلار در سال 2022 به 1.1 میلیارد دلار رسید. هدف افراد سوءاستفادهگر بیشتر روی مؤسسات بزرگ، بیمارستانها، مدارس و سازمانهای دولتی…
-
دانش و فناوری

درآمد یک میلیارد دلاری کلاهبرداران و هکرها از حملات باجافزاری به رمزارزها
شرکت تحلیل بلاکچین Chainalysis، اخیرا در گزارشی اعلام کرد هکرهای باج گیری که موسساتی مانند بیمارستانها، مدارس و سازمانهای دولتی را هدف قرار می دهد، در سال میلادی گذشته، ۱.۱ میلیارد دلار باج دریافت کردند در حالی که این رقم در سال پیش از آن، ۵۶۷ میلیون دلار بود. با این حال، زیانهای ناشی از سایر جرایم مرتبط با رمزارز مانند کلاهبرداری و هک، در سال ۲۰۲۳ کاهش پیدا کرد. قیمت بیت کوین تحت تاثیر هیجانات نسبت به راه اندازی…
-
دانش و فناوری

حمله باج افزاری به سیستمهای دولتی سوئد
حمله باج افزاری که آخر هفته توسط گروهی به نام «آکیرا» انجام شد، فرآیند پرداخت حقوق و دستمزد تعداد زیادی از موسسات را فلج کرد و مشکلات بیشتری را در بیمارستانها، سینماها و سایر مشاغل به وجود آورد. کارل اسکار بوهلین، وزیر دفاع مدنی سوئد، در کنفرانس مطبوعاتی روز جمعه، گفت: از روز شنبه، ۱۷۸ گزارش در خصوص نشت احتمالی دادههای شخصی ثبت شده است. به گزارش ایتنا از ایسنا، این مقام سوئدی اظهار کرد: ما با یک حادثه بسیار…
-
دانش و فناوری

بدافزاری که حملات باجافزاری را تقویت میکند
بدافزار بامبلبی (Bumblebee) توسط محققان امنیت سایبری در Symantec مورد تجزیه و تحلیل قرار گرفته است که آن را به عملیات باجافزار از جمله Conti Mountlocker و Quantum مرتبط کردهاند. وبسایت زدنت اعلام کرد که ویشال کمبل، مهندس اصلی تجزیه و تحلیل تهدید در تیم تهدید سیمانتک، گفت: پیوندهای بامبلبی به تعدادی از عملیات باجافزارهای پرمخاطب نشان میدهد که اکنون در مرکز اکوسیستم جرایم سایبری قرار دارد. به گزارش ایتنا از ایسنا، حمله اخیری که به کوانتوم انجام شد، چگونگی…
-
دانش و فناوری

تهبکاران سایبری در حملات باجافزاری بیشتر چه حوزههایی را هدف قرار دادهاند
سرقت دادهها و اخاذی به بخشی رایج از حملات باجافزاری تبدیل شده است، که در آن تبهکاران علاوه بر رمزنگاری دادهها و مطالبه یک مبلغ باج برای کلید رمزگشایی، اقدام به سرقت اطلاعات و تهدید به انتشار آنها در صورت عدم دریافت مبلغ مورد نظرشان میکنند. به گزارش ایتنا و به نقل از زددینت، هرگونه اطلاعات به سرقت رفته به طور بالقوه برای تبهکاران باجافزاری مفید است، ولی آنالیزهای پژوهشگران شرکت امنیتسایبری Rapid7 از 161 رخداد باجافزاری که در…
-
دانش و فناوری

گروه باجافزاری RansomHouse دادههای شرکت AMD را به سرقت برد
گروه باج افزار نسبتا تازه تاسیس RansomHouse ادعا کرده که در جدیدترین حمله سایبری خود، دادههایی از شرکت AMD به دست آورده. به دنبال این خبر، سازنده تراشه مستقر در ایالات متحده در حال بررسی این موضوع است. RansomHouse که اوایل این ماه مسئولیت حمله سایبری به Shoprite، بزرگترین خردهفروش آفریقا را برعهده گرفته بود، اکنون ادعا کرده در تاریخ 5 ژانویه (15 دی) به AMD نفوذ کرده و 450 گیگابایت اطلاعات از آن سرقت کرده است. آنها ادعا میکنند…